
RUTM08 Industrie-Router
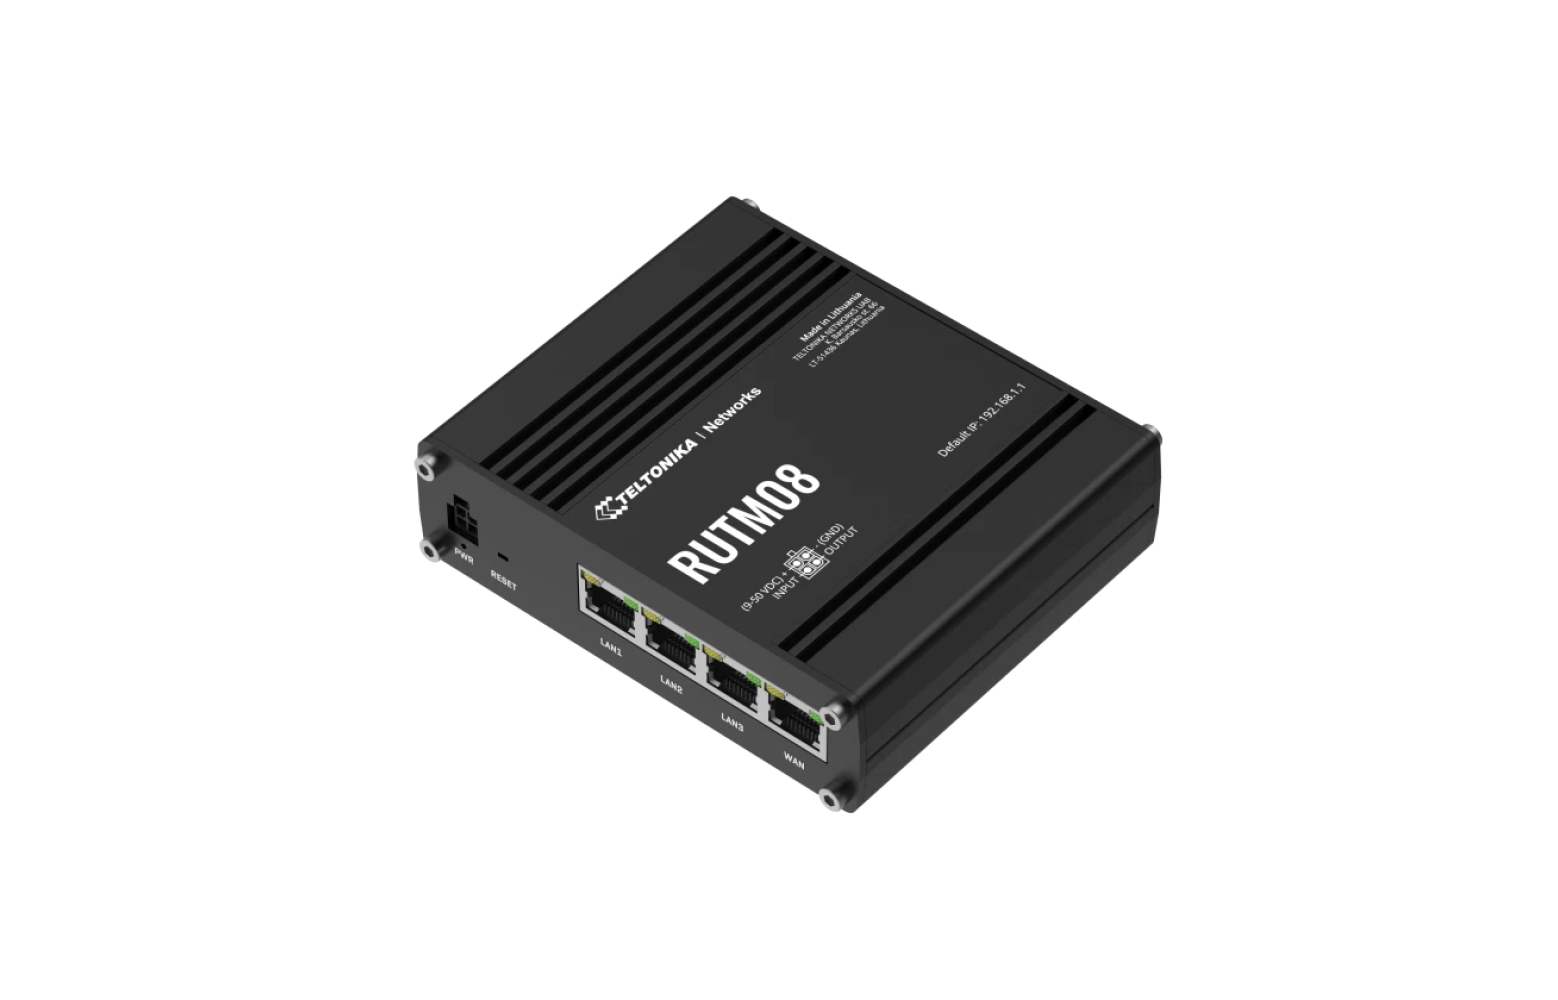
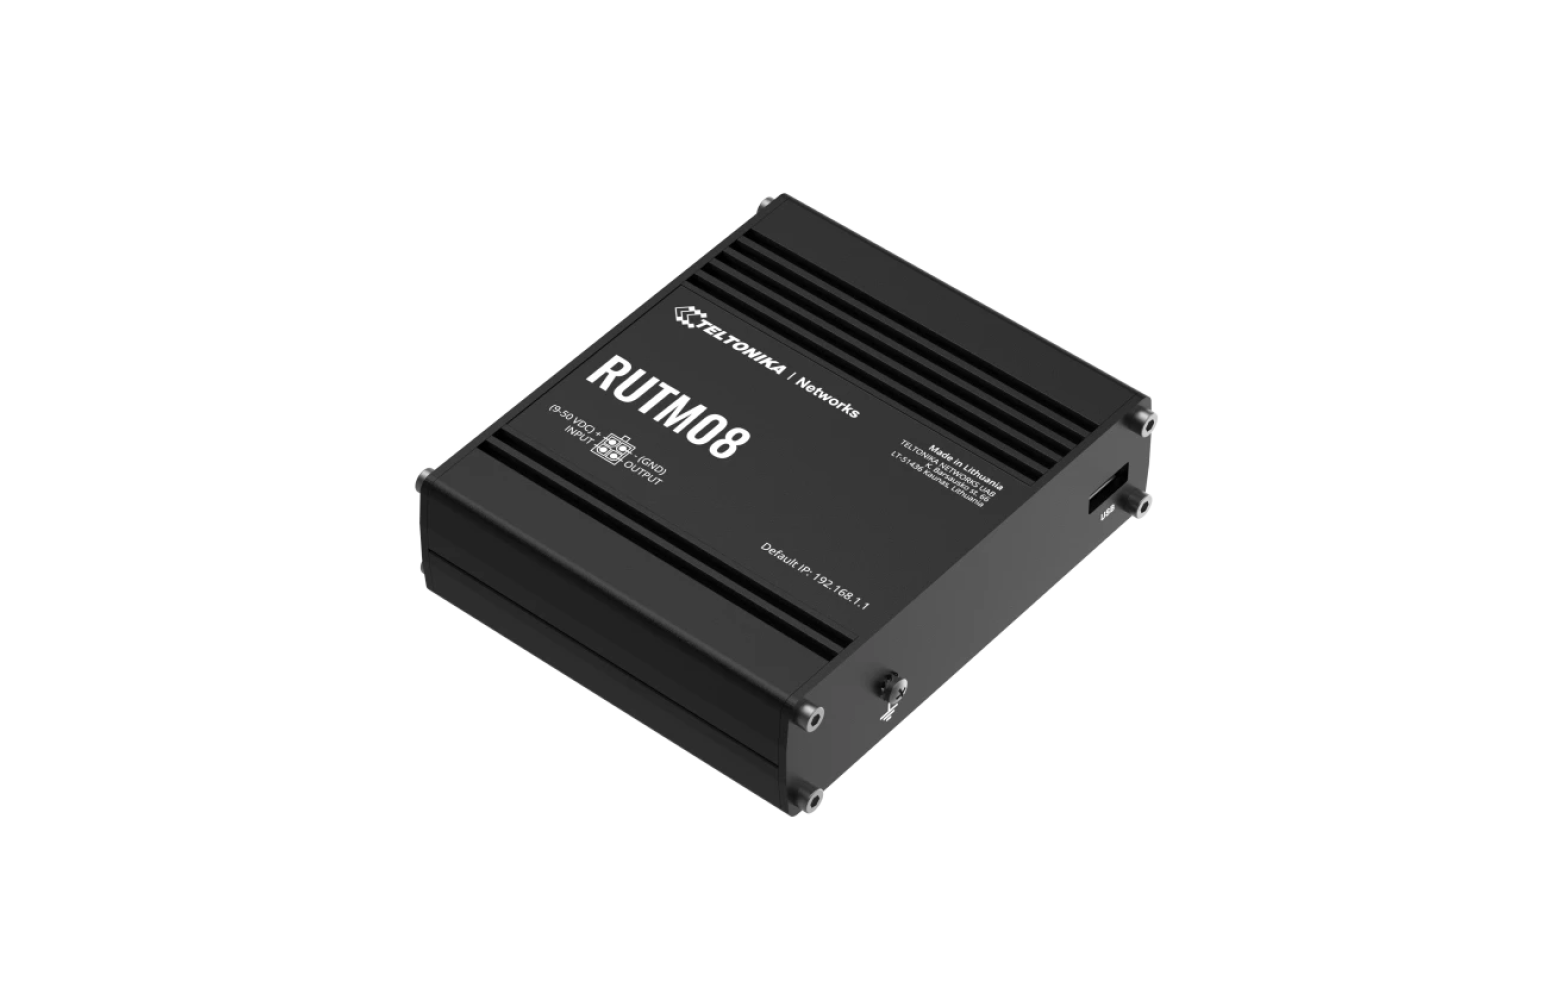
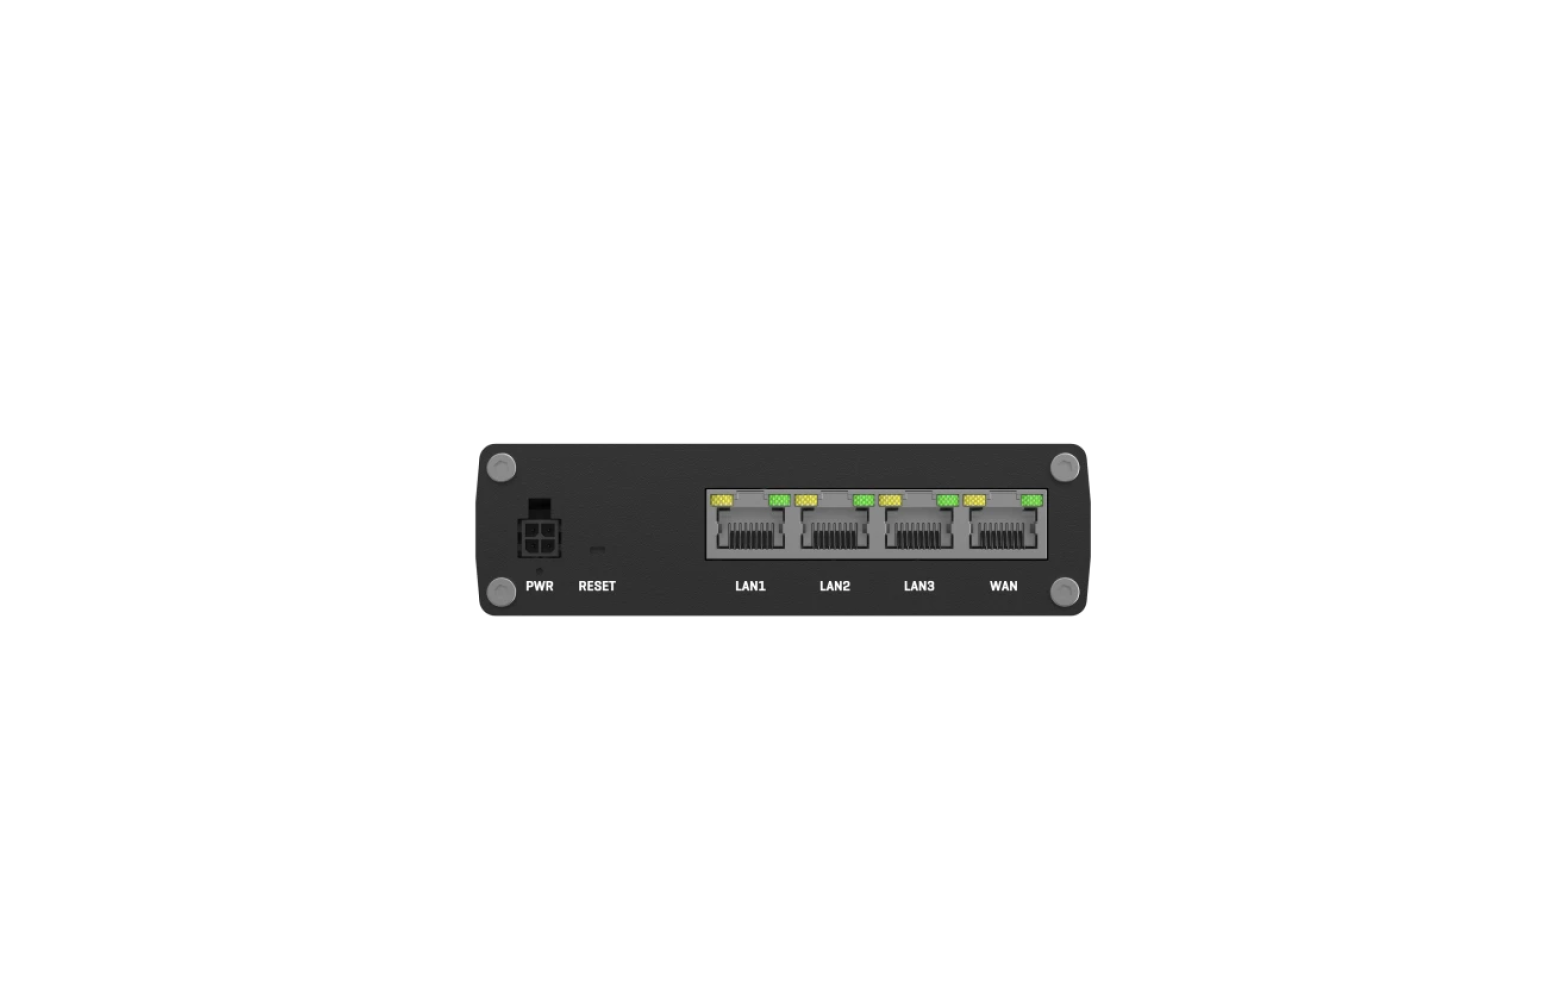
- Verfügbarkeit: Auf Lager
- Marke: Teltonika
- Artikelnummer: RUTM08 Router
- EAN: 4779051840465
Kontaktieren Sie uns für einen attraktiven Projektpreis.
Ethernet
WAN
1 x WAN-Anschluss, 10/100/1000 Mbit/s, kompatibel mit den Standards IEEE 802.3, IEEE 802.3u und 802.3az, unterstützt Auto-MDI/MDIX-Crossover.
LAN
3 x LAN-Anschlüsse, 10/100/1000 Mbit/s, kompatibel mit den Standards IEEE 802.3, IEEE 802.3u und 802.3az, unterstützt Auto-MDI/MDIX-Crossover.
Netzwerk
Routing
Statisches Routing, dynamisches Routing (BGP, OSPF v2, RIP v1/v2, EIGRP, NHRP), richtlinienbasiertes Routing.
Netzwerkprotokolle
TCP, UDP, IPv4, IPv6, ICMP, NTP, DNS, HTTP, HTTPS, SFTP, FTP, SMTP, SSL/TLS, ARP, VRRP, PPP, PPPoE, UPNP, SSH, DHCP, Telnet, SMPP, SNMP, MQTT, Wake-on-LAN (WOL).
Unterstützung für VoIP-Passthrough
H.323- und SIP-Algorithmus-NAT-Helfer, die ein korrektes Routing von VoIP-Paketen ermöglichen.
Netzwerkverwaltung
802.1x-Client für portbasierte Netzwerkzugangskontrolle.
Verbindungsüberwachung
Ping-Neustart, Wget-Neustart, periodischer Neustart, LCP und ICMP zur Verbindungsüberwachung.
Firewall
Portweiterleitung, Verkehrsregeln, benutzerdefinierte Regeln.
Firewall-Statusseite
Zeigen Sie alle Ihre Firewall-Statistiken, Regeln und Regelzähler an.
Portverwaltung
Gerätespezifische Ports anzeigen, aktivieren oder deaktivieren, die automatische Konfiguration ein- oder ausschalten, die Übertragungsgeschwindigkeit ändern usw.
Netzwerktopologie
Visuelle Darstellung Ihres Netzwerks, in der angezeigt wird, welche Geräte miteinander verbunden sind.
DHCP
Statische und dynamische IP-Zuweisung, DHCP-Relay, DHCP-Serverkonfiguration, Status, statische Lease-Vereinbarungen: MAC mit Platzhaltern.
QoS / Smart Queue Management (SQM)
Verkehrspriorisierung basierend auf Quelle/Ziel, Dienst, Protokoll oder Port, WMM, 802.11e.
DDNS
Unterstützt >25 Dienstanbieter, weitere können manuell konfiguriert werden.
DNS über HTTPS
Der DNS-über-HTTPS-Proxy bietet sichere DNS-Auflösung, indem DNS-Abfragen über HTTPS weitergeleitet werden.
Netzwerksicherung
VRRP, kabelgebundene Optionen, die jeweils als automatisches Failover genutzt werden können.
Lastenausgleich
Verteilen Sie den Internetverkehr auf mehrere WAN-Verbindungen.
Hotspot
Captive Portal (Hotspot), interner/externer RADIUS-Server, RADIUS-MAC-Authentifizierung, SMS-Autorisierung, SSO-Authentifizierung, interne/externe Landingpage, Walled Garden, Benutzerskripte, URL-Parameter, Benutzergruppen, individuelle Benutzer- oder Gruppenbeschränkungen, Benutzerverwaltung, 9 standardmäßige, anpassbare Designs sowie die Möglichkeit, benutzerdefinierte Designs hoch- und herunterzuladen.
SSHFS
Möglichkeit, ein externes Dateisystem über das SSH-Protokoll einzubinden.
VRF-Unterstützung
Grundlegende Unterstützung für Virtual Routing and Forwarding (VRF).
Sicherheit
Authentifizierung
Pre-Shared-Key, digitale Zertifikate, X.509-Zertifikate, TACACS+, interne und externe RADIUS-Benutzerauthentifizierung, Sperrung von IP-Adressen und Anmeldeversuchen, zeitgesteuerte Anmeldesperre, integrierter Zufalls-Passwortgenerator.
Firewall
Vorkonfigurierte Firewall-Regeln können über die Web-Benutzeroberfläche aktiviert werden, uneingeschränkte Firewall-Konfiguration über die Befehlszeilenschnittstelle (CLI); DMZ; NAT; NAT-T.
Angriffsabwehr
DDoS-Prävention (SYN-Flood-Schutz, SSH-Angriffsprävention, HTTP/HTTPS-Angriffsprävention), Port-Scan-Prävention (SYN-FIN, SYN-RST, X-mas, NULL-Flags, FIN-Scan-Angriffe).
VLAN
Port- und tag-basierte VLAN-Trennung.
Webfilter
Blacklist zum Blockieren unerwünschter Websites, Whitelist zum Festlegen ausschließlich zugelassener Websites.
Zugriffskontrolle
Flexible Zugriffskontrolle für SSH, Webinterface, CLI und Telnet.
SSL-Zertifikatserstellung
Unterstützung für Let’s Encrypt.
VPN
OpenVPN
Mehrere Clients und ein Server können gleichzeitig laufen, 27 Verschlüsselungsmethoden.
OpenVPN-Verschlüsselung
DES-CBC 64, RC2-CBC 128, DES-EDE-CBC 128, DES-EDE3-CBC 192, DESX-CBC 192, BF-CBC 128, RC2-40-CBC 40, CAST5-CBC 128, RC2-64-CBC 64, AES-128-CBC 128, AES-128-CFB 128, AES-128-CFB1 128, AES-128-CFB8 128, AES-128-OFB 128, AES-128-GCM 128, AES-192-CFB 192, AES-192-CFB1 192, AES-192-CFB8 192, AES-192-OFB 192, AES-192-CBC 192, AES-192-GCM 192, AES-256-GCM 256, AES-256-CFB 256, AES-256-CFB1 256, AES-256-CFB8 256, AES-256-OFB 256, AES-256-CBC 256.
IPsec
XFRM, IKEv1, IKEv2, mit 14 Verschlüsselungsmethoden für IPsec (3DES, DES, AES128, AES192, AES256, AES128GCM8, AES192GCM8, AES256GCM8, AES128GCM12, AES192GCM12, AES256GCM12, AES128GCM16, AES192GCM16, AES256GCM16).
GRE
GRE-Tunnel, Unterstützung für GRE-Tunnel über IPsec.
PPTP, L2TP
Client-/Server-Instanzen können gleichzeitig ausgeführt werden, L2TPv3, Unterstützung für L2TP über IPsec.
Stunnel
Proxy, der entwickelt wurde, um bestehenden Clients und Servern TLS-Verschlüsselungsfunktionen hinzuzufügen, ohne den Programmcode zu ändern.
DMVPN
Methode zum Aufbau skalierbarer IPsec-VPNs.
SSTP
Unterstützung für SSTP-Client-Instanzen.
ZeroTier
Unterstützung für den ZeroTier-VPN-Client.
WireGuard
Unterstützung für den WireGuard-VPN-Client und -Server.
Tinc
Tinc bietet Verschlüsselung, Authentifizierung und Komprimierung in seinen Tunneln. Unterstützung für Client und Server.
Tailscale
Tailscale bietet im Vergleich zu herkömmlichen VPNs Geschwindigkeit, Stabilität und Einfachheit. Verschlüsselte Punkt-zu-Punkt-Verbindungen mithilfe des Open-Source-Protokolls WireGuard.
OPC UA
Unterstützte Modi
Client, Server.
Unterstützte Verbindungstypen
TCP.
MODBUS
Unterstützte Modi
Server, Client.
Unterstützte Verbindungstypen
TCP, USB.
Benutzerdefinierte Register
MODBUS-TCP-Anfragen für benutzerdefinierte Registerblöcke, die das Lesen/Schreiben in eine Datei im Router ermöglichen und zur Erweiterung der MODBUS-TCP-Client-Funktionalität genutzt werden können.
Unterstützte Datenformate
8-Bit: INT, UINT; 16-Bit: INT, UINT (MSB oder LSB zuerst); 32-Bit: float, INT, UINT (ABCD (Big-Endian), DCBA (Little-Endian), CDAB, BADC), HEX, ASCII.
DATEN AN DEN SERVER
Protokoll
HTTP(S), MQTT, Azure MQTT.
Daten an den Server
Parameter aus mehreren Quellen und verschiedenen Protokollen extrahieren und alle an einen einzigen Server senden; benutzerdefinierte LUA-Skripte, mit denen Skripte die „Daten an Server“-Funktion des Routers nutzen können.
MQTT-Gateway
Modbus-MQTT-Gateway
Ermöglicht das Senden von Befehlen und den Empfang von Daten vom MODBUS-Server über einen MQTT-Broker.
DNP3
Unterstützte Modi
Station, Outstation.
Unterstützte Verbindungen
TCP, USB.
DLMS
DLMS-Unterstützung
DLMS – Standardprotokoll für den Datenaustausch von Versorgungszählern.
Unterstützte Modi
Client.
Unterstützte Verbindungstypen
TCP, USB.
API
Unterstützung für die Teltonika Networks Web-API (Beta)
Erweitern Sie die Funktionen Ihres Geräts durch die Nutzung einer Reihe konfigurierbarer API-Endpunkte zum Abrufen oder Ändern von Daten. Weitere Informationen finden Sie in dieser Dokumentation: https://developers.teltonika-networks.com
Überwachung und Verwaltung
WEB-UI
HTTP/HTTPS, Status, Konfiguration, FW-Update, CLI, Fehlerbehebung, mehrere Ereignisprotokollserver, Benachrichtigungen über verfügbare Firmware-Updates, Ereignisprotokoll, Systemprotokoll, Kernelprotokoll, Internetstatus.
FOTA
Firmware-Update vom Server, automatische Benachrichtigung.
SSH
SSH (v1, v2).
Erhalten Sie E-Mail-Benachrichtigungen zum Status verschiedener Dienste.
TR-069
OpenACS, EasyCwmp, ACSLite, tGem, LibreACS, GenieACS, FreeACS, LibCWMP, Friendly tech, AVSystem.
MQTT
MQTT-Broker, MQTT-Publisher.
SNMP
SNMP (v1, v2, v3), SNMP-Trap, Schutz vor Brute-Force-Angriffen.
JSON-RPC
Verwaltungs-API über HTTP/HTTPS.
RMS
Teltonika Remote Management System (RMS).
IoT-Plattformen
Cloud of Things
Ermöglicht die Überwachung von: Gerätename, Hardware-Version, Seriennummer, Firmware-Version, WAN-IP. Ermöglicht Aktionen aus der Cloud: Firmware-Update, Neustart.
Cumulocity
Ermöglicht die Überwachung von: Gerätename, Hardware-Version, Seriennummer, Firmware-Version, WAN-IP. Ermöglicht Aktionen aus der Cloud: Firmware-Update, Neustart.
Azure IoT Hub
Ermöglicht die Überwachung von: WAN-IP, Anzahl der gesendeten/empfangenen Bytes, Modell, Hersteller, Seriennummer, Revision, FW-Version und erfassten Daten von Industriegeräten.
Systemeigenschaften
CPU
MediaTek, Dual-Core, 880 MHz, MIPS1004Kc.
RAM
256 MB, DDR3.
Flash-Speicher
16 MB serieller NOR-Flash, 256 MB serieller NAND-Flash.
Firmware / Konfiguration
WEB-UI
FW-Update aus Datei, FW-Prüfung auf Server, Konfigurationsprofile, Konfigurations-Backup.
FOTA
FW-Update.
RMS
FW- und Konfigurations-Update für mehrere Geräte gleichzeitig.
Einstellungen beibehalten
FW-Update, ohne die aktuelle Konfiguration zu verlieren.
Auf Werkseinstellungen zurücksetzen
Ein vollständiges Zurücksetzen auf die Werkseinstellungen stellt alle Systemeinstellungen, einschließlich der IP-Adresse, der PIN und der Benutzerdaten, auf die Standardkonfiguration des Herstellers zurück.
Firmware-Anpassung
Betriebssystem
RutOS (auf OpenWrt basierendes Linux-Betriebssystem).
Unterstützte Sprachen
Busybox-Shell, Lua, C, C++.
Entwicklungswerkzeuge
SDK-Paket mit Build-Umgebung verfügbar.
GPL-Anpassung
Sie können Ihre eigene angepasste, gebrannte Firmware und Webanwendung erstellen, indem Sie Farben, Logos und andere Elemente in unserer Firmware an Ihre Bedürfnisse oder die Ihrer Kunden anpassen.
Paketmanager
Der Paketmanager ist ein Dienst, der zur Installation zusätzlicher Software auf dem Gerät verwendet wird.
USB
Datenübertragungsrate
USB 2.0.
Anwendungen
Samba-Freigabe, USB-zu-Seriell.
Externe Geräte
Möglichkeit zum Anschluss einer externen Festplatte, eines USB-Sticks, eines zusätzlichen Modems, eines Druckers oder eines USB-Seriell-Adapters.
Dateisysteme
FAT, FAT32, exFAT, NTFS (nur lesen), ext2, ext3, ext4.
Eingabe/Ausgabe
Eingänge
1 x konfigurierbarer digitaler Eingang, 0–6 V werden als logisch „Niedrig“ erkannt, 8–50 V werden als logisch „Hoch“ erkannt.
Ausgang
1 x konfigurierbarer digitaler Ausgang, Open-Collector-Ausgang, maximale Ausgangsspannung 50 V, 300 mA.
Ereignisse
E-Mail, RMS.
I/O-Juggler
Damit können Sie bestimmte E/A-Bedingungen festlegen, um ein Ereignis auszulösen.
Stromversorgung
Anschluss
4-poliger industrieller Gleichstrom-Stromanschluss.
Eingangsspannungsbereich
9 – 50 VDC, Verpolungsschutz, Überspannungsschutz >51 VDC, max. 10 µs.
PoE (passiv)
Möglichkeit der Stromversorgung über den LAN1-Anschluss, nicht kompatibel mit den Standards IEEE 802.3af, 802.3at und 802.3bt, Modus B, 9 – 50 VDC.
Stromverbrauch
Im Leerlauf: < 1,8 W / Max.: < 5,5 W.
Physikalische Schnittstellen
Ethernet
4 x RJ45-Anschlüsse, 10/100/1000 Mbit/s.
E/A
1 x digitaler Eingang, 1 x digitaler Ausgang am 4-poligen Stromanschluss.
Status-LEDs
8 x LAN-Status-LEDs, 1 x Power-LED.
Stromversorgung
1 x 4-poliger Stromanschluss.
USB
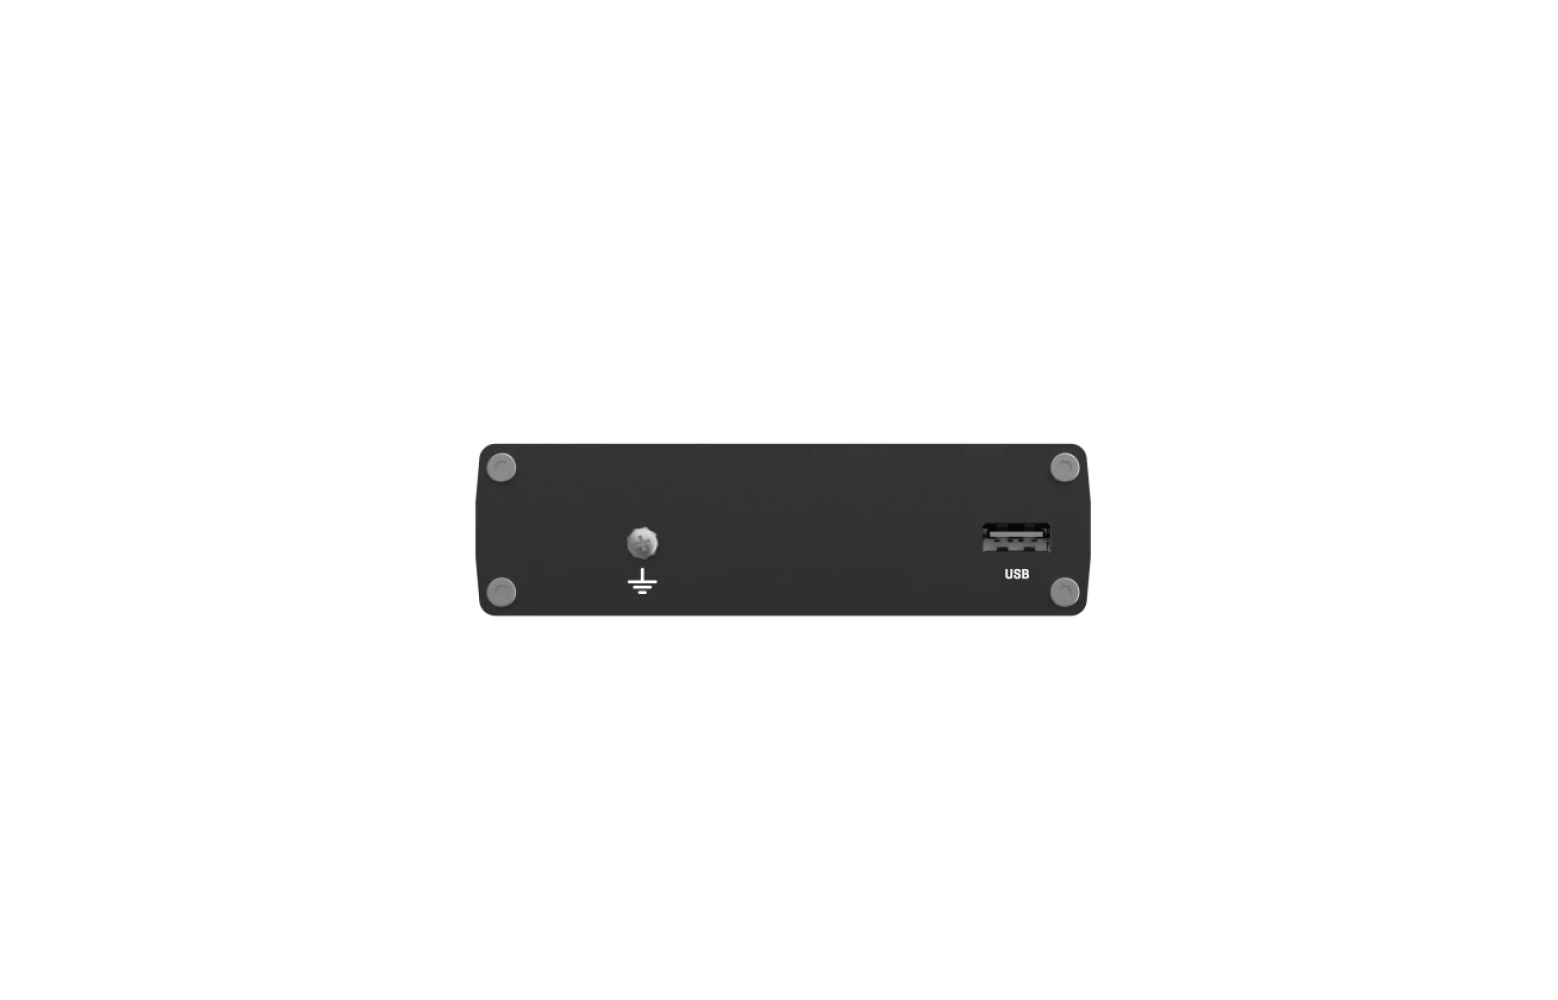
1 x USB-A-Anschluss für externe Geräte.
Reset
Taste für Neustart/Benutzer-Standard-Reset/Werksreset.
Sonstiges
1 x Erdungsschraube.
Mechanische Spezifikationen
Gehäusematerial
Gehäuse und Blenden aus eloxiertem Aluminium.
Abmessungen (B x H x T)
115 x 32,2 x 95,2 mm.
Gewicht
353 g.
Montagemöglichkeiten
DIN-Schiene, Wandmontage, ebene Oberfläche (für alle Optionen ist ein zusätzliches Montageset erforderlich).
Umgebungsbedingungen
Betriebstemperatur
-40 °C bis 75 °C.
Betriebsluftfeuchtigkeit
10 % bis 90 %, nicht kondensierend.
Schutzart
IP30.
Vorschriften und Typenzulassungen
Vorschriften
WEEE.
EMV-Emissionen und Störfestigkeit
Normen
- EN 55032:2015+A11:2020
- EN 55035:2017+A11:2020
- EN 61000-3-3:2013+A1:2019+A2:2021
- EN IEC 61000-3-2:2019+A1:2021
ESD
EN 61000-4-2:2009.
Strahlungsfestigkeit
EN IEC 61000-4-3:2020.
EFT
EN 61000-4-4:2012.
Störfestigkeit gegen Überspannungen (Wechselstrom-Netzanschluss)
EN 61000-4-5:2014 + A1:2017.
CS
EN 61000-4-6:2014.
DIP
EN IEC 61000-4-11:2020.
Sicherheit
Normen
- IEC 62368-1:2018
- und IEC 62368-1:2020+A11:2020
Related Products


